
Si me disparas misiles, te corto el agua: los ciberataques atribuidos a Irán que mostraron que EE UU es vulnerable
Si me disparas misiles, te corto el agua: los ciberataques atribuidos a Irán que mostraron que EE UU es vulnerable
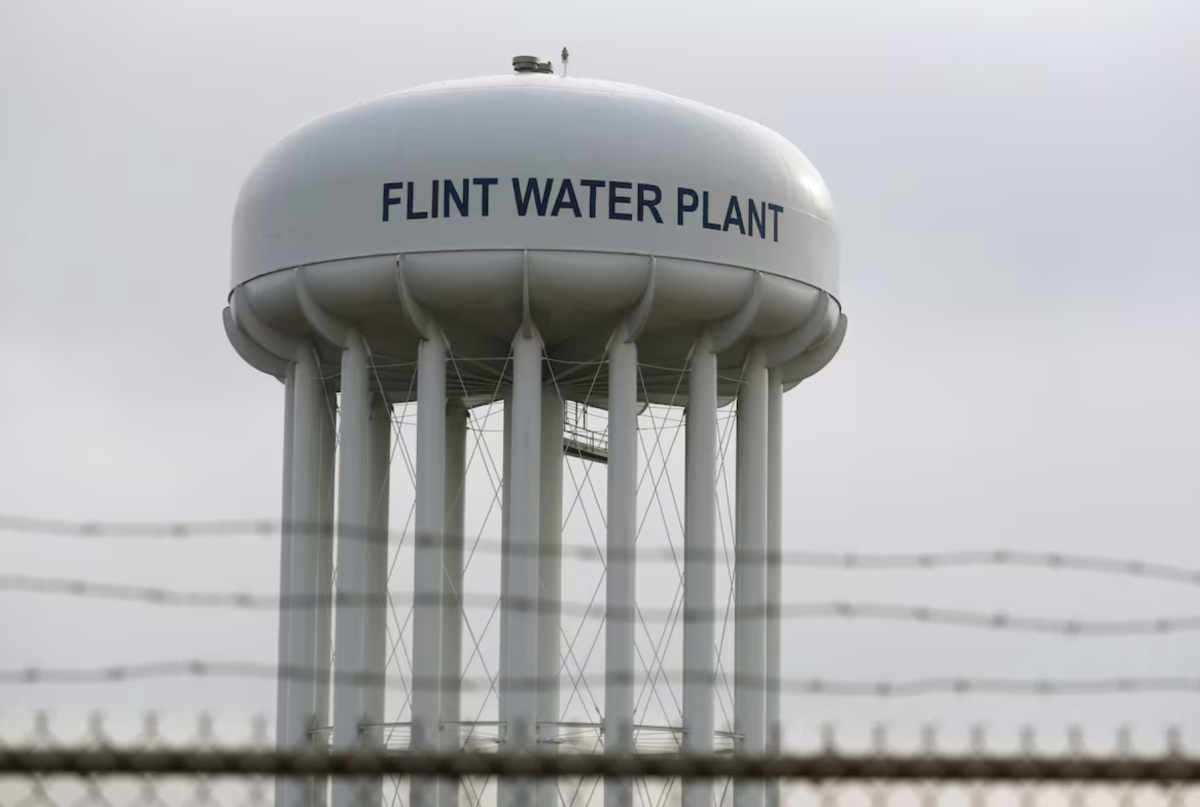
Depósito de agua en la ciudad de Flint, Michigan, uno de los Estados cuyas infraestructuras de suministro de agua fueron atacadas este verano. Foto Rebecca Cook (Reuters)
- Los sabotajes que afectaron en verano a infraestructuras hídricas de 12 Estados apuntan a ‘hackers’ iraníes, muy activos desde el inicio de la guerra
El suministro de agua falló en al menos 300.000 hogares de Atlanta (Georgia, EE UU) el pasado 27 de julio. Los grifos funcionaban, pero solo salía un hilillo. Tras recibir varias alertas de los consumidores, la compañía de aguas comprobó que una estación de bombeo se había paralizado, afectando a esa y otras ciudades del Estado. La falta de presión hizo que las autoridades recomendaran hervir el agua antes de beberla para minimizar el riesgo de contaminación, lo que desató cierto pánico entre la población. No fue un fallo técnico: todo apunta a que se gestó desde un ordenador a unos 11.000 kilómetros de distancia, en Irán.
Pocos días después, las autoridades de otro Estado, el de Minnesota, revelaron que unos hackers habían atacado más de 30 instalaciones relacionadas con el tratamiento del agua. El 1 de agosto, los ciberataques alcanzaban ya a siete Estados; el 6 de agosto se hablaba de al menos 12, entre ellos Oregón, Michigan, Nueva Jersey, Dakota del Sur o Alabama. Según The New York Times, se vieron afectadas hasta un centenar de instalaciones de todo el país. El gran número de incidentes puso en alerta a los responsables de ayuntamientos y condados de todo el país, temerosos de que hubiera más problemas con ese recurso.
Trump, que ha dado, equivocadamente, por acabada y ganada la guerra contra Irán en varias ocasiones desde que la inició, y que esta semana amenazó con aniquilar el país en su discurso ante la Asamblea General de Naciones Unidas, negó en un primer momento que Teherán estuviera detrás de esta campaña. Otros organismos no lo tenían tan claro. El FBI y la Agencia de Ciber Defensa (CISA) confirmaron que los sistemas habían sido hackeados, aunque no dieron nombres. En el terreno cibernético es extremadamente difícil atribuir responsables, pero, a día de hoy, la principal teoría es que la crisis de suministro de agua de EE UU de este verano se cocinó en el país persa. Así lo creen el grupo industrial de aguas WaterISAC, tal y como se desprende de una comunicación obtenida por Wired, y otras fuentes oficiales citadas por medios como la CBS. Los incidentes no causaron problemas de salud ni desataron el caos, pero el alcance del ciberataque lanzó un mensaje: las infraestructuras críticas de una superpotencia como EE UU son vulnerables.
Hay varios indicios que apuntan a Irán. Una de las señales que suele orientar en los análisis forenses de los ciberataques es el uso de fragmentos de código ya conocidos por los peritos, o incluso el idioma en el que está escrito ese código. Hay otra poderosa razón para sospechar que Teherán está detrás de esto: atacar infraestructuras del agua es ya una especialidad de los grupos vinculados a Irán. Lo hicieron en 2013 en Nueva York, en 2023 en Pensilvania y en 2020 y 2023 en Israel, donde intentaron envenenar el agua subiendo los niveles de cloro y sabotear las canalizaciones agrarias.
La campaña de 2023 fue obra del grupo CyberAv3ngers, del que se cree que está vinculado a la Guardia Revolucionaria Islámica. El mensaje que dejaron en los sistemas comprometidos parecía de hacktivistas, como se conoce a los hackers independientes que se organizan online para llevar a cabo alguna tarea concreta: “Has sido hackeado, abajo Israel. Cualquier equipo fabricado en Israel es un objetivo legítimo de CyberAv3ngers”. Sin embargo, las investigaciones oficiales pronto determinaron que se trataba de un grupo que seguía órdenes de Teherán.
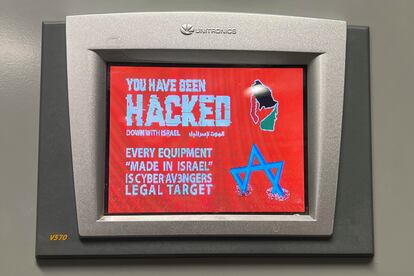
Mensaje mostrado en los equipos atacados por el grupo CyberAv3ngers en Aliquippa (Pensilvania, EE UU) en la campaña de 2023. Foto AP
Ese no es un detalle menor. En la base de la pirámide de las ciberamenazas están quienes trastean en su casa, normalmente jóvenes informáticos que se prueban en la red. Luego vienen los ciberdelincuentes profesionales, y por encima de ellos, las organizaciones de cibercriminales, que pueden llegar a funcionar como empresas. En el siguiente nivel estarían los grupos de hackers presuntamente patrocinados por Estados, pero sin vínculo oficial con estos. En la cúspide, las agencias de las grandes potencias: la NSA de EE UU, las diferentes agencias del GRU ruso, el MI6 británico o los servicios secretos de Israel o China.
La guerra de Irán sacude el ciberespacio
El penúltimo nivel, el de los grandes grupos organizados y financiados extraoficialmente por gobiernos, conocidos en el sector como APT (amenazas persistentes avanzadas), es en el que se encuadraría CyberAv3ngers. Hay varios más que se muestran muy activos desde marzo de este año, cuando arrancó la guerra: Imperial Kitten, Hydro Kitten, Charming Kitten, MuddyWater u OilRig son algunos de ellos. Cada uno tiene su propia estructura y disponen de recursos económicos, lo que les permite elaborar ataques complejos, coordinados y veloces, pero suelen especializarse en distintos vectores de ataque.
Todas las métricas muestran que los incidentes se han disparado desde marzo. Los ataques de denegación de servicio (DDoS, los que saturan un servidor o sitio web enviándole un número masivo de peticiones) crecieron un 168% en el primer trimestre de este año respecto al mismo periodo de 2025, según un informe de CyberProof. Este análisis detectó más de 70 grupos de hacktivistas relacionados con Teherán. Europol, el Departamento de Seguridad Nacional de EE UU y las agencias de ciberseguridad de Canadá y Reino Unido también registraron una actividad desmesurada en el entorno digital, según recoge un reciente informe de Palo Alto networks. CloudSek, por su parte, ha documentado el uso de herramientas de IA en la preparación de ataques.
El grupo hacktivista Handala derribó el 11 de marzo, apenas dos semanas después del inicio del conflicto armado, los sistemas de la compañía estadounidense de tecnología médica Stryker, borrando la información de más de 200.000 equipos y eliminando 50 terabytes de “información crítica”. Ese mismo grupo logró también comprometer el correo personal del director del FBI, Kash Patel.
¿Por qué el agua?
Las infraestructuras relacionadas con el suministro y tratamiento del agua son especialmente golosas para un ciberataque porque no están demasiado protegidas y cualquier fallo del sistema tiene un efecto directo sobre la ciudadanía y sobre la credibilidad del Gobierno.
“En periodos de mayor tensión geopolítica, estos entornos adquieren una sensibilidad especial porque cualquier alteración puede tener consecuencias que trascienden el ámbito digital y afectan directamente a servicios esenciales y procesos físicos”, apunta Hervé Lambert, director de operaciones globales de consumo de Panda Security.
Para este experto, lo importante de este caso no es quién ha lanzado el ataque, sino por qué ha sido posible. “Un sistema capaz de controlar un proceso físico esencial no debería estar directamente expuesto a internet sin las medidas de protección adecuadas”, opina. “Para causar un impacto relevante no siempre hace falta desarrollar un ataque extremadamente sofisticado. Un PLC [ordenadores especialmente utilizados en la automatización industrial] accesible desde internet, credenciales débiles o reutilizadas, accesos remotos insuficientemente protegidos o una segmentación deficiente entre las redes corporativas de información y los sistemas industriales pueden abrir vías de entrada con consecuencias operativas importantes. Los operadores de servicios esenciales deben elevar su nivel de vigilancia ante este contexto”.
Pero Irán también ha recibido golpes en la guerra cibernética. El 28 de febrero, el mismo día en que se dispararon los primeros misiles contra el país persa, Israel lanzó lo que se considera una de las mayores operaciones en la arena ciber conocidas contra la infraestructura digital de un país. La conexión de internet quedó prácticamente anulada, a menos de un 4% del rendimiento habitual, según describe un informe de CloudSek. Las agencias de noticias y varios organismos oficiales se quedaron desconectados, y se hackeó una aplicación de llamamiento al rezo muy usada en el país, BadeSaba, con unos cinco millones de usuarios, lanzó mensajes llamando a los soldados iraníes a abandonar las armas.

Comments (0)